ISO27001是国际标准化组织(ISO)发布的信息安全管理体系标准,目的是确保组织的信息系统,包括人员、流程和IT设备,都得到合适的保护和监督。ISO27001体系认证是对一个组织实施的信息安全管理体系进行验证的过程,以确保其符合ISO27001标准的要求。获得ISO27001认证的组织能够有效地管理其信息资产,减少信息系统的安全风险,并证明其对信息安全的高度重视。
ISO27001体系认证是目前全球信息安全领域普及的认证方式之一。该认证标准由国际标准化组织(ISO)制定并发布,旨在为企业提供一个全面有效的信息安全管理体系框架,帮助企业构筑信息安全与风险管理体系,确保信息安全风险得到充分控制和管理。
一个有效的信息安全管理体系可以使企业在日常运营过程中更好地保护信息资产,避免信息泄露或损失等情况,为客户提供更加可信的服务。通过ISO27001体系认证,企业能够更好地规划、实施和监测自身的信息安全管理体系,进一步提高业务运营水平和客户满意度。
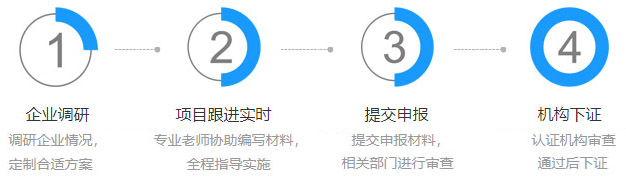
ISO27001体系认证包含以下几个步骤:
1、制定信息安全管理体系文件,包括信息安全政策、信息安全手册等。
2、认真实施信息安全管理体系文件,推广ISO27001体系认证标准。
3、对信息安全管理体系进行内部审核和管理评审。
4、聘请专业的第三方审核机构进行审核,并评估符合认证要求的企业。
5、评估结果合格后颁发ISO27001认证证书。
通过ISO27001认证,企业能够有效地管理其信息资产,减少信息系统的安全风险,并证明其对信息安全的高度重视。ISO27001认证证书具有全球认可性,在国际贸易和业务交流中受到广泛的认可和信任,并为企业提供了可靠的保障。
总之,ISO27001体系认证是世界上广泛接受和应用的信息安全管理标准。获得该认证的企业可以更好地保护其信息系统和资产,提高客户满意度和市场竞争力。对企业而言,ISO27001认证不仅是一项技术投资,更是一份对用户和利益相关者的承诺。
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
ISO认证是一种质量管理和标准化的国际认证体系,其目标是帮助组织实现高效、可持续和质量引领的管理模式。ISO认证的主要作用包括:提高组织的质量管理水平和竞争力、提高客户满意度、降低生产成本和风险、保障环境和安全等方面的要求。同时,ISO认证也能够为企业提高国际市场竞争力和信誉度,拓展海外市场,建立品牌形象等方面提供支持。总之,ISO认证是一种全球化的认证标准体系,具有广泛的适用性和显著的经济效益。
申请ISO认证需要的时间取决于多个因素,包括企业的规模、经验和ISO标准的类型等。申请过程中需要进行相关的文档记录、审核和审计等步骤,因此时间也取决于企业对这些步骤的准备和配合情况。一般而言,ISO认证的申请过程需要几个月至一年不等。企业可在开始申请前咨询ISO认证机构获得更准确的时间估算。企业在认真准备、严肃对待ISO认证申请过程的同时,也应注重持续进行内部审计和整改,确保持续符合ISO标准的要求。
ISO体系认证分为三类:质量管理认证ISO 9001、环境管理认证ISO 14001和职业健康安全管理认证ISO 45001。其中,ISO 9001是针对企业质量管理体系的国际标准,主要关注于提高产品和服务的质量、增强客户满意度和优化企业流程。ISO 14001则是关注企业环保的体系认证,要求企业做好环境保护的规划、执行和监控工作。ISO 45001是职业健康安全管理体系认证,主要关注于劳动保障和职业安全健康,确保员工身体和心理健康,促进企业可持续发展。企业可以根据自身需要选择符合自身特点并进行认证。
 在线咨询


150,000家
企业客户
22年
行业经验
2V1
2对1客户支持