ISO信息安全认证是指通过对组织进行评估认证,确认其信息安全管理系统(ISMS)符合国际标准ISO/IEC 27001的要求并进行认证的一项成熟度评估。这项认证可以证明组织具有可靠、安全的信息安全管理系统,是被国际公认的信息安全认证之一。
信息安全已经成为企业管理中不可或缺的组成部分。在不断普及和发展的过程中,ISO信息安全认证凭借其权威性和国际性逐渐受到企业和个人的关注。在这篇文章中,我们将介绍ISO信息安全认证的详细信息,包括认证的过程、标准和其重要性。
ISO信息安全认证标准:
ISO/IEC 27001是信息保护方面的国际标准,在全球范围内得到广泛使用。其用途是指导组织对其信息安全的管理和保护,包括制定和实施安全措施,以在结构化和系统化的框架下为组织创造一个信息安全的环境。ISO/IEC 27001标准的主要内容包括信息安全管理系统(ISMS),标准要求,以及管理责任和监督等四个主要组成部分。
ISO信息安全认证的流程:
认证机构一般是根据ISO/IEC 27001标准中的过程评估要求所进行的,会对组织实施的所有信息安全管理措施进行评估,包括工作流程、硬件设备,员工安全意识教育等。认证主要包含如下几个阶段:
1.策划:对组织信息安全管理体系的计划进行设计,以实现ISO/IEC 27001标准下的认证要求。
2.实施:在上述计划的基础上,实施具体的工作流程和安全措施。
3.检查:对实施过程中的情况进行审查,以确保组织的信息安全管理体系符合ISO/IEC 27001标准下的要求。
4.认证:组织通过认证机构的对结果的评估,如果符合ISO/IEC 27001标准要求,就能取得ISO信息安全认证证书。
ISO信息安全认证的重要性:
ISO信息安全认证的优点是全球统一标准,其认证证书被国际公认。因此,认证能够使组织得到其他组织和消费者的信任,证明一个组织已经建立了信息安全的控制措施,能够灵活地响应外部环境的变化。ISO/IEC 27001认证同时也是很多大型企业合作的前提条件,如某些政府机构和银行业。由此可见,ISO信息安全认证对于组织在市场竞争中的竞争力是至关重要的。
结论:
以信息安全为核心的ISO/IEC 27001标准结合认证机构的评估过程,将一项完整的信息保护机制注入到组织的管理流程中,为信息保护打下了良好的基础。ISO信息安全认证旨在协助和促进组织去实施标准并为其信息安全建立基础,具备权威性和国际性,也是公司建立声誉和信任的重要证明之一。
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
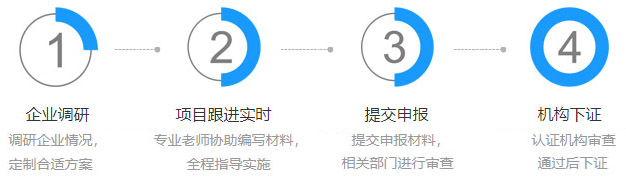
申请ISO认证需要遵循以下步骤:
1、确定需要申请何种ISO认证;
2、了解该认证的标准要求;
3、评估企业内部控制体系与ISO认证标准要求的差距;
4、实施改进计划,使企业达到ISO认证标准要求;
5、选择认证机构,评估申请材料;
6、进行现场审核、实地考察,了解企业控制体系的实际运作情况;
7、提交审核报告;
8、对审核结果进行沟通,确定符合标准要求的企业获得认证;
9、企业正式获得ISO认证并持续执行内部控制体系。
除此之外,企业还需要充分准备申请所需文件资料、了解ISO认证标准的最新动态、制定内部培训计划等。
ISO认证主要是对组织的管理体系进行评估和认证,其检查的主要内容包括组织的品质、环境、职业健康安全等方面的管理能力。检查的范围主要包括管理制度、组织架构、工作流程、资源管理、服务过程、客户满意度、内部审计、持续改进等方面。其中,组织的管理制度需符合ISO标准要求,包括制度的内容、制定与执行过程、风险分析与管理、文件控制等方面。组织的内部流程与服务过程需要符合ISO标准的要求,保障服务质量、实现持续改进。同时,组织需要开展内部审核、持续改进等活动,保障质量管理体系的实施和有效性。
IS0(International Organization for Standardization)是国际标准化组织的英文简称,它制定了众多国际标准。ISO认证是指对企业在某些方面采取的措施和行动进行认证,使其符合与之相应的ISO标准,从而达到国际贸易的标准化和规范化。ISO认证依据主要包括证书的范围、要求、方法以及流程等方面。具体而言,依据包括客户需求、标准要求、法规要求、企业内部要求以及持续改进要求等多个层面。只有通过严格按照这些ISO认证依据去操作、实施及完成相应的流程,企业才能够获得ISO认证,并取得更好的市场竞争力和信誉度。
 在线咨询


150,000家
企业客户
22年
行业经验
2V1
2对1客户支持