ISO27001认证公司是一个专注于提供信息安全管理系统(ISMS)认证服务的机构。其目的是确保客户的信息安全得到的水平保障,避免安全威胁和数据泄露,从而维护客户的商业利益和声誉。ISO27001认证公司通过实施一系列的ISMS审查、评估和认证流程,检查客户的信息系统系统是否满足各种标准和要求。获得ISO27001认证,将证明您的信息安全管理体系符合国际标准,这将为您的企业增加信誉和竞争优势。
现代企业涉及到大量的信息和数据的传输、存储和处理。为了确保这些信息和数据能够在安全的环境下得到保护和管理,企业需要实施一种完整的信息安全管理系统。ISO27001认证公司由此诞生,它们帮助企业设计和实现信息安全管理体系,以使得企业信息不被非法获取或者滥用。为了确保这些信息和数据得到保护,ISO27001认证公司为企业提供了一种被国际认可的标准——ISO27001体系认证。
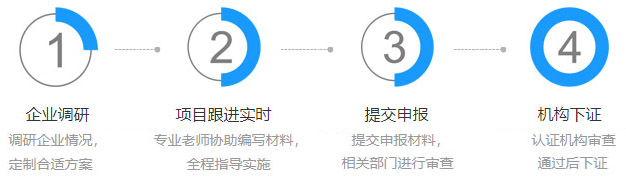
ISO27001认证公司如何实现信息安全管理体系的认证?它们遵循了一些标准的程序。首先,ISO27001认证公司将收集和评估企业信息管理现状、风险、控制和需求等信息。其次,他们帮助企业设计信息安全管理体系,并给予企业指导,帮助企业充分考虑决策中的各种风险。第三,ISO27001认证公司会为企业提供一些必要的工具和措施,进一步强化信息安全管理系统。在这个过程中,ISO27001认证公司还会对企业体系进行审查和评估,双方同意后才会拖出再的认证结果。一旦企业通过了ISO27001认证,它的信息安全管理体系就被认为符合ISO27001国际标准了。ISO27001的认证对企业而言,是一个证明了企业可靠性的标志,代表着企业已经遵循全球信息安全管理部门所认可的标准。ISO27001认证并不是一个简单的过程,需要完整的、满足标准的信息安全体系以及企业的遵从和努力。
无论企业的规模是多少,无论所处的行业是何种类型,每个企业都应该考虑到数据安全性因素。当企业决定将安全管理体系委托给ISO27001认证公司审核时,企业必须选择一家具有丰富经验和知识的公司。可以选择一家对企业的行业非常熟悉的公司,或者是一家具有广泛认证经验的公司。在选择ISO27001认证公司之前,企业必须详细询问相关的信息,了解公司提供的服务类型和支持项目、公司员工和证书认证经验。企业还可以通过访问ISO27001认证公司的网站或咨询公司员工等方式了解ISO27001认证公司的规模和能力等方面的信息。
选择ISO27001认证公司是一个长期且具挑战性的过程,但是如果企业已经决定实施认证并批准了运营流程,那么就需要选择一个专业可靠的ISO27001认证公司,以确保企业应遵守的标准实现和维持持续性。因此,选择ISO27001认证公司之后,企业可以放心地将IT信息安全管理委托给认证公司,专心做自交的行业并专注于商业发展。
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
ISO认证的费用取决于多个因素,其中包括认证机构、认证范围、组织规模、行业类型等因素。具体费用需要根据实际情况进行评估。通常情况下,ISO 9001质量管理、ISO 14001环境管理和ISO 45001职业健康安全管理体系的认证费用在10,000-50,000元之间。而ISO 27001信息安全管理体系的认证费用则通常更高一些。此外,组织还需要承担一定的内部成本,如员工培训、文件编写等费用。总之,ISO认证的费用是有一定的投入的,但是通过认证可以提高企业的信誉度、规范化管理、降低风险等,具有长远的收益。
ISO三体系认证的价格因各种因素而异,包括公司规模、行业、产品类型等等。通常来说,一家小型企业的ISO认证费用可能在几万元左右,而大型企业则需要支付更高的认证费用。此外,特别定制的认证要求也可以增加认证费用。因此,具体的认证费用需要根据每个企业的具体情况而定。建议企业在选择认证机构时,不仅要考虑价格,还要关注机构的专业能力和信誉度。选择一家专业的认证机构可以确保认证的可靠性和有效性,为企业带来更多的商业价值。
ISO 9001认证是一种国际标准,它涵盖了一系列内容,包括质量管理、流程控制、客户满意度等等,以确保企业在各个方面都符合标准要求,提高效率和质量。ISO 9001认证需要企业进行一系列准备工作,包括了解标准要求、识别关键流程、建立质量管理体系等。企业可以进行自我评估,也可以通过第三方审核机构进行认证。在进行认证之前,企业需要准备相关文献、证明和记录,并进行内审和改善。认证过程包括初审、复审和认证审核等多个环节。通过ISO 9001认证能有效提高企业的品牌形象和市场竞争力。
 在线咨询


150,000家
企业客户
22年
行业经验
2V1
2对1客户支持