ISO27000认证是指对一个组织的信息安全管理体系进行评价,并在其符合国际标准ISO/IEC27001之后颁发证书的一项认证活动。
在当今信息化时代,信息安全已成为一个至关重要的话题。企业、政府机构和个人信息存储在计算机系统、网络和移动设备中,因此,保护这些信息免受未授权访问、使用、公开或修改的攻击已成为企业安全的首要任务。
ISO27000认证是保证信息安全的国际标准,ISO27000认证是由国际标准化组织(ISO)制定的全球信息安全标准,设计用于检查组织的信息安全风险管理和安全控制实践,以确保数据、客户和公司资产的保护。通过实现ISO27000认证,企业可以保证客户和利益相关方的数据和资产安全,提高其信誉度,降低安全风险,实现企业和客户的共同利益。
ISO27000认证中重要的是ISO/IEC 27001,它是对组织信息安全管理体系进行评价的标准。符合ISO/IEC 27001标准的企业可以证明自身信息系统保护级别达到国际标准水平,能够有效预防信息系统遭到黑客攻击、病毒侵袭、数据泄漏等安全问题。
ISO/IEC 27001的认证理念主要有两个方面:一是以风险为基础的管理方法,二是按逻辑进行层次划分的管理方法。首先,组织需要对自身的信息安全风险进行评估,然后根据评估结果制定相应的信息安全控制措施。在这个过程中,需要充分考虑管理、技术和行政控制方面的因素。然后,企业需要按照ISO/IEC27001的标准进行区分和层次划分,确定各个层次的管理要求,以达到信息安全管理流程的标准化。
ISO27000认证具有较高的技术含量和管理难度,认证机构要求评估企业的信息安全管理体系和服务水平,涉及到企业的信息系统、人员、管理流程等方面,评估时间较长,可能需要数月甚至一年。此外,ISO27000认证的费用也较高,除了认证机构费用外还需涵盖企业自身安全措施的成本。
再,ISO27000认证是保证客户和利益相关方数据、资产安全的一项重要标准。在当前信息化时代,保护数据安全已成为企业的首要任务之一,ISO27000认证是保障企业信息安全不可缺少的一部分。只有通过ISO27000认证,企业才能真正地提升自己在信息安全方面的实力,巩固其市场优势和客户信任,实现可持续发展。
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
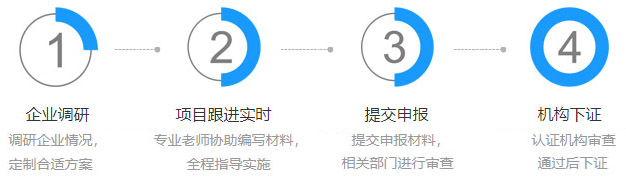
ISO(国际标准化组织)认证是指对组织的管理体系或产品进行国际认证,以证明其符合ISO国际标准的要求。一般情况下,认证程序包括:提交申请、审核评估、缺陷修改(若有)、单元测试、最终评估,最后颁发证书。详细的认证流程视具体的认证要求而定,例如ISO 9001质量管理体系认证的认证流程就不同于ISO 27001信息安全管理体系认证的认证流程。如果企业需要通过ISO认证,建议先进行ISO认证培训,了解具体标准要求以及认证流程,以便更好地完成认证。
酒店ISO认证是一项非常有用的实践,因为它证明了酒店的管理系统符合国际标准。这样的认证可以帮助酒店提高监管合规性能力,增强食品安全、质量管理、环境保护和员工安全等方面的表现。 酒店获得ISO认证也代表了对公众的承诺,因此它可以提升酒店的声誉和竞争力,增加客户信任度和业务份额。同时,ISO认证可以促进酒店精益管理的实践,优化过程和提高效率,以及持续改进的意识,从而实现更加可持续和有利的商业运作。总之,酒店ISO认证具有明显的经营和社会效益,是值得推荐的经营策略。
工厂ISO认证通常需要遵循以下步骤:
1.了解和确定ISO认证的适用范围。
2. 收集和整理所有与ISO标准有关的文件和记录。
3. 确定ISO认证的目标和实施计划。
4. 开展内部审核并实施纠正措施。
5. 进行第三方审核以获得ISO认证。
在实施ISO认证的过程中,需要制定符合标准的文件、记录、流程和控制措施。此外,内部审核应该在实施期间进行,以便及时发现和纠正一切问题,以确保获得成功的ISO认证。同时,需与第三方评估方合作,以评定和确认产品、服务和质量管理系统符合ISO标准。
 在线咨询


150,000家
企业客户
22年
行业经验
2V1
2对1客户支持