ISO安全认证体系是指国际标准化组织(ISO)下的用于管理企业安全信息的一系列标准和规定。ISO安全认证体系是目前全球应用、影响深远的企业信息安全管理标准之一。它能够帮助企业建立完善的信息安全管理体系,保护企业的核心业务及关键信息不被恶意攻击和泄露。
作为一家企业,安全是重要的要素之一,因此企业需要为自身的信息安全状况建立完善的管理体系,保护企业的财产、用户数据、商业合作伙伴及员工的隐私。ISO安全认证体系为企业提供了一个标准的框架,通过该框架,企业可以评估自身的安全水平、确定自身安全现状并制定更合理的安全策略。
ISO安全认证体系主要包括以下四个标准:
1. ISO 27001信息安全管理体系标准:ISO 27001是一项通用标准,在这个标准下,企业需要建立信息安全管理体系,确保企业信息资产受到保护,包含预防信息泄露、保证信息的完整性、保护信息的保密性等。
2. ISO 27002信息安全管理实践标准:ISO 27002是ISO 27001的实践指南,该标准对企业采取的信息安全措施进行详细说明,指导企业人员必须采取哪些措施来使得企业信息更加安全可靠。
3. ISO 27005信息安全风险管理标准:ISO 27005帮助企业评估自身在信息安全管理方面的风险,提供了一个全面的、结构化的方法来评估可能面临的威胁,从而可以制定合理的决策解决问题。
4. ISO 27006信息安全检验机构认证标准:ISO 27006指导信息安全检验机构的角色和任务,确保这些机构为企业的安全提供标准化服务。
ISO安全认证体系可以帮助企业建立完善的信息安全管理体系、减少信息安全事故发生的机会和影响范围,同时有助于加强企业与利益者间的信任度和情感关系。企业如果能够获得ISO 27001认证,将能够向外界证明自身具备高水平的安全保障能力,提高自身商誉及回馈客户。
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
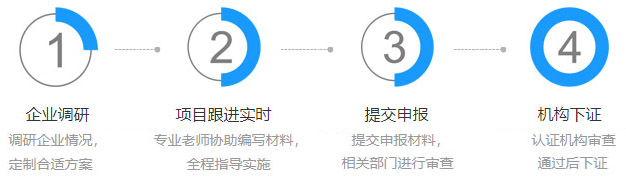
ISO认证是一种国际认可的质量管理体系,通过该认证可以帮助企业更好地实现高效运作和产品质量控制。ISO认证证明了企业符合国际标准,并具有可靠的管理系统和客户服务水平。在商业活动中,ISO认证是一项非常有价值的工具,它可以帮助企业提高声誉、增加信任度、拓展市场和提高效率。一些国际化的大型企业或政府机构经常要求供应商或承包商持有ISO认证才能参与招标或提供产品和服务。通过ISO认证,企业可以展示其对质量、环境和安全体系的全面支持,以及对客户和利益相关者的责任感。因此,ISO认证对企业的成功和发展至关重要。
ISO认证是一种国际标准化组织所制定的质量管理体系认证,它是全球范围内认可的一种质量管理体系认证。该认证意味着组织在管理、生产、质量等各方面的运作全部达到了标准化要求,获得了国际信誉和认可。ISO认证是企业参与国际竞争的一种途径,帮助企业提升竞争力和市场占有率,同时也让客户和消费者更信任其产品和服务,从而促进企业发展。
要获得ISO认证,企业必须通过一系列的审核和评估,确保符合ISO标准的要求,推动企业持续改进和创新,以提高运营效率和产品质量,以及满足客户对品质的期望。
ISO认证主要是对组织的管理体系进行评估和认证,其检查的主要内容包括组织的品质、环境、职业健康安全等方面的管理能力。检查的范围主要包括管理制度、组织架构、工作流程、资源管理、服务过程、客户满意度、内部审计、持续改进等方面。其中,组织的管理制度需符合ISO标准要求,包括制度的内容、制定与执行过程、风险分析与管理、文件控制等方面。组织的内部流程与服务过程需要符合ISO标准的要求,保障服务质量、实现持续改进。同时,组织需要开展内部审核、持续改进等活动,保障质量管理体系的实施和有效性。
 在线咨询


150,000家
企业客户
22年
行业经验
2V1
2对1客户支持