ISO安全认证,即“国际标准化组织安全认证”,是指对企业信息安全管理体系进行评估、认证的一种标准化程序,其目的是为了保护企业信息、资料、系统和业务的安全,为企业提供一种安全保障措施。ISO安全认证已成为企业信息安全管理的标志,为企业的信誉提供了保障。
随着互联网的不断发展和普及,企业面临的网络信息安全问题也越来越突出,一旦遭受黑客攻击或者数据泄露,对企业的业务和信誉都会造成非常严重的影响。因此,企业必须重视信息安全管理,建立完善的安全管理体系。
为了规范企业的信息安全管理,国际标准化组织在20世纪90年代初,制定并发布了信息安全管理体系标准ISO/IEC 27001。该标准规定了信息安全管理的优选实践,企业按照该标准建立信息安全管理体系,能够有效地预防各种信息安全威胁,保护企业的机密信息和业务系统。
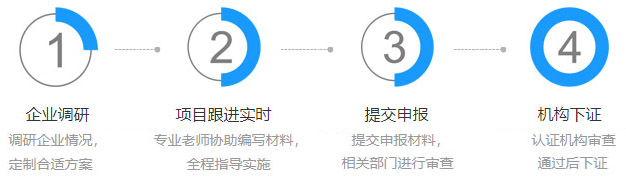
ISO安全认证是企业对自己所建立的信息安全管理体系进行评估、认证的过程。认证的主要流程包括初审、认证审查、现场审核、审核报告、颁发认证证书等步骤。通过ISO安全认证的企业,可以证明自己的信息安全管理体系严密可靠,能够有效预防各种信息安全威胁,并且符合国际安全标准。
ISO安全认证有助于企业提高内部安全意识,加强信息安全管理能力,提高企业的信誉度和公信力。对于一些高安全要求的企业如银行、电信等,具有非常重要的意义。同时,ISO安全认证是国际通行的信息安全管理体系标准,获得认证后,企业具有了更强的竞争优势。
总的来说,ISO安全认证是企业信息安全管理的必要过程,通过认证能够提高企业的安全水平,获取更多客户的信任和支持。企业在信息安全管理方面需要不断完善、提升,才能更好地应对网络信息安全威胁,为公司的稳定发展提供更好的保障。
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
适合ISO认证的企业是那些有一定规模,并关注质量管理的企业。ISO认证可以帮助企业提升产品质量,降低生产成本,增强客户信心并提升企业形象。不论企业规模大小,都可以通过ISO认证获得显著的优势,从而提高市场竞争力。具体来讲,一些高风险行业,如医疗、食品等,需要遵循一定的质量保障标准,此类企业特别适合ISO认证。同时,通过认证,企业也能够着重关注员工培训和发展,提升业务流程和团队协作,这些方面也可令企业受益。总的来说,几乎任何企业都可以从ISO认证中获得益处,不仅仅是关注质量管理的企业。
ISO认证需要提供的资料包括:公司组织结构、员工信息、公司财务状况、公司营运过程描述、管理政策、程序和制度文件等。具体包括企业法律、法规、行业标准等方面的文件,员工人数、地点、岗位等信息,还需要提供营业执照、税务登记等相关资质证明文件。此外,还需提供公司内部的政策和程序,如质量、环境、职业健康安全等管理制度、标准操作流程等内容。完成ISO认证需要投入大量的时间和精力,需要注意的是认证的流程和标准,以确保顺利通过认证。
ISO企业认证是指国际标准化组织对企业质量管理、环境保护、职业卫生安全等方面的认证标准。申请ISO认证需先了解自己需要哪种认证,然后选择相关认证机构。随后,需要筹备相关文件、申请表格和相关费用。随后,必须接受初步审核,这包括现场检查、文件审核和员工访谈等。然后,需要改进可能出现的不符合要求和问题,通过再认证才能拥有ISO认证。
ISO认证的申请过程看似繁琐,但它可以提高企业的品牌形象、产品质量和管理水平。同时,它也将给客户提供信任和保证。企业在申报ISO认证时,除了涉及一定的成本和时间,还需要高度重视质量管理的全过程,不断完善和提升相关品质要求。
 在线咨询


150,000家
企业客户
22年
行业经验
2V1
2对1客户支持