随着信息时代的飞速发展,信息安全问题越来越成为企业和个人必须面对的难题。为使企业能够更好地保护信息的安全,提高企业的信息安全管理水平,国际标准化组织制定了一项信息安全管理的标准——ISO/IEC 27001。该标准要求企业建立一个完整的信息安全管理体系,并对体系进行评估和审核,进而获得ISO27001质量体系认证。
ISO27001是国际标准化组织中制定的信息安全管理标准,也是目前全球受欢迎的信息安全管理标准之一。ISO27001标准所要求的管理体系是一个从制定信息安全政策和方针,到确定安全目标和安全任务,再到实施信息安全管理措施、监督信息安全管理体系整体运行和维护等环节的完整体系。
在企业中,ISO27001质量体系认证不仅能为公司提升信息安全管理的水平,提高企业的信誉和声誉,也能有效避免因信息泄露所导致的严重后果。ISO27001标准体系的主要内容包括:经营管控、公司战略与风险管理、人员和资源管理、安全事件管理、信息安全合规性和法规、合作伙伴与供应商管理、信息安全审计等几个方面。
在ISO27001标准体系建设的过程中,企业必须制定详细的信息安全管理方案,并严格执行,确保信息安全管理体系能够有效地运行和维护,避免信息泄露、恶意攻击和数据破坏等风险。同时,企业还需将信息安全管理纳入公司战略规划,将信息安全管理贯穿于企业全过程的管理中,从管理层到一线员工的每个环节都要做好信息安全工作。这也是ISO27001质量体系认证可以帮助企业完善管理体系,提高企业信息安全能力的原因之一。
要想通过ISO27001质量体系认证,企业需要依据标准要求设计并实施信息安全管理体系,并保证其有效、完整和可持续的运营和维护。整个认证过程包括多个阶段,包括初审、再审、认证和监审等。要想获得ISO27001质量体系认证,企业需要达到以下要求:
1. 建立一个完整的信息安全管理体系,确保其与企业的业务目标和策略相一致;
2. 制定和执行具体的信息安全管理措施,包括:安全策略、安全人员招聘、培训和管理、物理安全、安全技术、事件管理等方面的措施;
3. 根据标准要求,进行内部审核和外部审核,随时监测、评估和改进企业的信息安全管理体系。
总之,ISO27001质量体系认证对企业信息安全管理体系的规范化、标准化和常态化建设提出了高要求,可以有效协助企业提升信息安全管理能力,提高企业的可信度和竞争力。
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
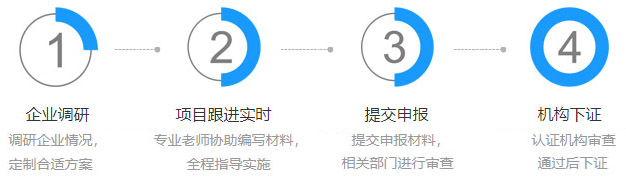
ISO认证体系的收费是根据具体认证机构和认证标准而定的。通常来说,收费包括申请费、审查费、认证费和年度维护费用等方面。针对不同的ISO标准,收费也存在差异。因此,企业需要首先了解自身的认证需求,并对比不同认证机构的服务、收费等方面,在综合考虑后做出选择。此外,企业在选择认证机构时,需要认真查看其是否具备相应的认可资质和专业能力,从而保证认证结果的真实性和有效性。
要认证ISO9001,首先需要寻找一家受认可的认证机构,例如BSI、DNV GL等。然后根据标准要求,对组织进行审核和评估,包括对组织的质量管理体系、流程和文件进行审核,以确保其符合ISO9001标准要求。审核后,认证机构会发出认证证书,证明该组织已经通过ISO9001认证。 需要注意的是,ISO9001认证并不是一次性的,组织需要定期接受重新审核和评估,以确保其管理体系仍能持续符合ISO9001标准要求。
ISO认证是指经过认证机构对企业的管理制度、质量体系、安全环保等方面进行评估,并能获得ISO认证证书。做ISO认证能帮助企业提高管理和产品质量水平,增强竞争力和市场信誉度。同时,通过认证获得ISO证书,能够增加产品和服务的可信度,有助于向客户、合作伙伴和政府证明企业具备可持续的经营能力。此外,ISO认证要求企业定期进行内部审核和不断改进,能够帮助企业发现问题并及时解决,提高企业绩效和效率。因此,做ISO认证对于企业来说是一个重要的选择,能够为企业带来长期的发展和价值。
 在线咨询


150,000家
企业客户
22年
行业经验
2V1
2对1客户支持