ISO27001信息安全认证是全球范围内信息安全领域内的一项权威认证。它是基于英国标准机构(BSI)的一项标准,主要面向的是信息安全管理体系(ISMS)。这项认证涵盖了许多方面,如网络安全、数据保护、风险管理和合规性监察等。因此,得到此认证的企业都具有较高的安全性和可靠性。
ISO27001信息安全认证是基于国际信息安全标准(ISO)而设立的一项认证,用以说明一个组织的安全性级别。该认证是全球广泛使用的信息安全标准。得到该认证的公司可以展示自己完成了信息安全管理制度的建设和实施,具有高度的安全保障能力和信誉度。
ISO27001认证的主要目的是确保企业的信息安全管理体系能够符合一系列的标准和要求,从而减少信息安全的风险。通过对企业的信息安全管理体系进行审核和评估,ISO27001的认证机构可以确定企业的信息安全管理体系是否完善,并能够提供必要的保护措施以减少突发事件或者攻击的可能性。对于企业来说,获得ISO27001认证,可以显著增强品牌的竞争力和企业形象,同时证明企业的信息安全管理水平处于国际水平。此外,在与业务合作伙伴和客户交流时,获得ISO27001认证也能增加合作伙伴和客户的信任度。
ISO27001信息安全认证的流程分为以下几个步骤:
1. 审核准备:企业需要明确组织的信息管理结构,识别信息系统的特征,并建立安全政策,更好地保护企业数据和客户信息。
2. 内审:企业内部需要进行自我评估,建立内部审核程序,识别现有的信息体系管理漏洞和不足,并制定控制措施。
3. 外部审核:企业需要聘请认可的审核机构,对企业的信息安全管理体系进行审核、评估和认证。此阶段通常需要数天至数周不等的时间,根据公司的规模和复杂性而有所不同。
4. 获得认证:在通过审核后,企业将获得ISO27001信息安全管理认证,凭证证明其信息安全性得到了国际公认和认可。
总之,ISO27001认证的目的是为了帮助组织科学地针对企业信息安全管理进行评估,强制企业建立全面、系统的信息安全管理,以及完整的体系性的控制措施。在大量的企业数据泄漏事件和黑客攻击事件上升的现状下,ISO27001认证为企业为提高信息安全性能、保护企业自己、促进客户信任、增加竞争优势和增加品牌,提供了更好的保障。
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
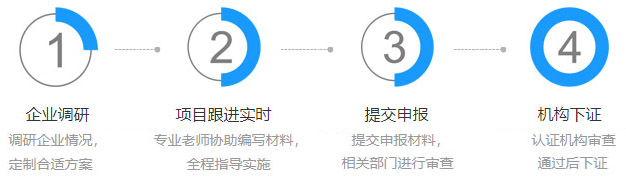
ISO认证的时间周期根据不同的标准和认证机构而有所不同。常规情况下,ISO9001质量管理体系认证需要3-6个月左右,ISO14001环境管理体系认证需要4-8个月左右,ISO45001职业健康安全管理体系认证需要6-9个月左右。同时,认证周期也受企业内部资料准备和审核进度等因素影响。因此,建议企业在准备阶段充分掌握相关标准要求和认证流程,积极配合认证机构依据标准进行检查和评估,以提高认证周期的效率和准确性。
是的,ISO认证是可以转让的。如果一个组织经过了ISO认证,而且想把它的认证转让给另一个组织,那么必须要确保该组织符合相应的ISO标准要求,并且需要进行必要的审核和验证。同时,接受认证的组织也需要保证其质量管理体系与ISO标准相符合。因此,建议在转让前要确定清楚所有相关的要求,确保后续的运作能够正常进行,从而避免可能出现的质量问题。
ISO认证包括质量管理、环境管理和信息安全管理三方面的内容。ISO9001标准为质量管理提供指导,它要求企业建立质量管理体系,以提高产品和服务的质量,并满足客户的期望与要求。ISO14001标准主要用于环境管理,它要求企业制定合适的环境管理体系,以实现可持续发展,并减少对环境的不良影响。ISO27001标准则是信息安全管理的标准,它强调企业必须采用综合的信息安全管理系统来防范信息泄露和避免信息安全风险。通过ISO认证,企业能够获得国际认可,并提高其品牌价值和竞争力。
 在线咨询


150,000家
企业客户
22年
行业经验
2V1
2对1客户支持