ISO27001信息安全管理体系认证是一种全球性的信息安全管理认证,该认证强调一种信息安全风险管理的方法,可以保障企业和客户信息在数字网络上的安全和保密性。这种认证是由国际标准化组织(ISO)制定的,是一种成熟的国际信息安全管理体系标准。在企业信息化和数字化的发展中,ISO27001信息安全管理体系认证已成为企业提升信息安全保障水平和进入国际市场的重要途径。
ISO27001信息安全管理体系认证是指,为证明企业符合ISO27001标准规范要求,经过第三方审核机构认证,并颁发相应认证证书。ISO27001标准是一种从企业视角出发的信息安全管理体系标准,包含了安全政策、组织、资产管理、人员安全、物理环境安全、通信和操作管理、连续性和合规等七大要素。ISO27001认证是以化信息安全风险为目的的管理过程,其核心思想是通过制定相应的安全管理制度和流程,进一步优化企业信息安全管理水平,推动企业信息资产的保护、流程的透明化和持续优化。
ISO27001信息安全管理体系认证包括以下10个步骤:
1. 初步了解:企业首先需要了解ISO27001标准要求,与现有企业信息安全管理体系的差距,以及实现ISO27001认证的优势。
2. 实施计划:初步了解后,企业需要制定实施计划,明确ISO27001认证的目标、任务、计划和责任。
3. 资源准备:企业需要制定并实施相关信息安全管理政策、流程、制度以及APP和网络安全设备等。
4. 内部审核:企业需要自主组织内部审核,发现和解决存在的问题和漏洞。
5. 操作规范:企业必须制定安全操作规范,对固定资产、移动设备等进行管理和控制。
6. 风险评估:企业需要制定相应的风险评估方案,进行风险识别、评估、管理、优化。
7. 监测和评估:企业需要建立相应的信息安全管理监测体系与流程,设立安全事件报告和应对机制。
8. 不断改善:企业需要持续优化信息安全管理体系,制定长期信息安全改进计划。
9. 提交ISO27001审核申请:企业完成以上步骤后,需向第三方审核机构提交认证申请。
10. 审核并颁发认证证书:第三方审核机构对企业进行审核,通过后颁发ISO27001认证证书。
总体来说,ISO27001信息安全管理体系认证是一种全面保障企业信息安全的管理体系,里面包含了一系列信息安全保障的要素。企业经过ISO27001认证,可以推进自身信息安全管理制度、流程和文化的升级,更好地提升市场竞争力和开拓新的业务机会。同时,ISO27001认证是全球通用的信息安全认证,为企业进入国际市场提供了很好的保障。
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
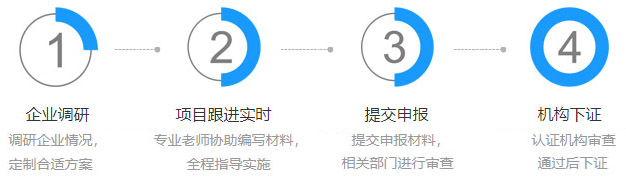
ISO质量认证的价格是根据以下因素决定的:公司规模、认证的标准和领域、认证机构、认证周期和所在地区等。一般来说,公司规模较小、认证标准较低、认证机构较为亲民、认证期限较短、所在地区发展水平较低的情况下,价格可能更为合理。世界上价格最便宜的ISO认证在一些发展水平较低的地区可以只花费几千块钱,而且不一定是失去质量的保证。但此处不建议为了得到一个不那么显然的ISO质量认证议价。通过ISO认证,可以确保公司高质量且稳定的发展。需要花费的金钱可能很高,但是,它可以为公司未来的发展规划提供保障。
ISO体系认证并不是很难,但是需要企业有严格的组织和执行能力。认证过程中需要企业整理文件、制定标准规范、开展内审和跟踪改进等多项工作,需要企业全力配合。同时,ISO认证需要企业达到一定的质量、环境、安全管理标准,不符合要求的企业需要进行提升改进。因此,ISO认证具有一定的难度,但对于具有执行力、管理能力强的企业而言,通过ISO认证是可行的。而且,ISO认证对企业提升管理水平、增强市场竞争力,具有长期的积极影响。
ISO认证的费用取决于多个因素,其中包括认证机构、认证范围、组织规模、行业类型等因素。具体费用需要根据实际情况进行评估。通常情况下,ISO 9001质量管理、ISO 14001环境管理和ISO 45001职业健康安全管理体系的认证费用在10,000-50,000元之间。而ISO 27001信息安全管理体系的认证费用则通常更高一些。此外,组织还需要承担一定的内部成本,如员工培训、文件编写等费用。总之,ISO认证的费用是有一定的投入的,但是通过认证可以提高企业的信誉度、规范化管理、降低风险等,具有长远的收益。
 在线咨询


150,000家
企业客户
22年
行业经验
2V1
2对1客户支持