ISO27001信息安全管理体系认证是国际标准化组织(ISO)颁布的信息安全管理标准。该标准明确了信息安全的管理要求和控制措施,并通过认证机构的审核确认企业是否满足这些要求和措施。ISO27001认证是企业在信息安全领域的重要信誉标识,得到该认证可体现企业对信息安全的高度重视程度和能力。
ISO27001是国际标准化组织颁布的信息安全管理标准。它为企业制定了一套可操作的信息安全管理体系(ISMS)框架,以确保企业的信息安全得到合理和有效的管理。该标准明确了信息安全的管理要求和控制措施,并通过认证机构的审核确认企业是否满足这些要求和措施。
ISO27001认证通常包括以下几个步骤:
第一步:了解标准- 这包括了解标准要求、了解标准的背景、认识标准适用范围、了解标准的优势和概念定义。
第二步:评估现状- 企业需要评估同已有的信息安全管理实践与标准之间的差距,以及已达成的标准要求的百分比。
第三步:信息安全管理体系的建立- 企业根据ISO27001信息安全管理标准,制定企业信息安全管理体系,并进行内部审核。
第四步:内部审核- 在内部审核前,企业需要进行培训,并充分了解ISO27001标准要求的每个细节,以便在内部审核中发现自己的疏漏。
第五步:管理审查- 领导者必须对内部审核结果进行审查,了解在改进之前正常检查是否达到了标准地图。
第六步:认证机构的审核- 认证机构将进行审核,以了解企业是否已经制定符合ISO 27001要求的信息安全管理体系。
ISO27001认证可以帮助企业提高信息安全水平,并为客户和合作伙伴提供对企业信息资产安全的保障。同时,通过认证机构的审核确认企业是否满足这些要求和措施,ISO27001认证成为企业信息安全的重要信誉标识。得到该认证可体现企业对信息安全的高度重视程度和能力,对于企业在信息安全领域的竞争优势也具有重要意义。
总之,ISO27001信息安全管理体系认证是企业信息安全管理的标准,对于企业来说,它具有极高的重要性和实际意义。需要提醒的是,获得ISO27001信息安全管理体系认证并不是一项简单的任务,需要企业具有坚实的基础、雄厚的实力和完善的信息安全理念,才能获得认证。且认证机构要求的工作也是长期而复杂的,需要企业花费大量时间和精力。,只有真正全面贯彻落实ISO 27001标准,才能在激烈的市场竞争中获得更大的优势。
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
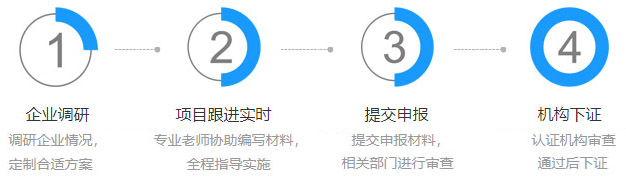
ISO认证是全球范围内最常见的标准认证方式,它带给企业诸多的好处,例如提高企业管理水平、提高产品品质、强化交付能力、进一步拓展国际市场、提升企业品牌知名度等。具体地,ISO认证能够帮助企业实现内部管理流程优化,更好地管理人员、财务、信息等资源,提高组织协调性和工作效率;同时还能够帮助企业获得更多的客户信任以及增加国内外订单,因为ISO认证产生了一个统一的、可信赖的文化认可体系,让客户和供应商放心使用产品和服务。总之,ISO认证有着诸多优势,它可以帮助企业提升自身实力,开拓市场,促进可持续发展。
ISO认证涉及多个标准体系,其中最常见的是ISO 9001质量管理体系、ISO 14001环境管理体系、ISO 45001职业健康安全管理体系以及ISO 27001信息安全管理体系。此外,ISO还涉及其他一些管理体系标准,例如ISO 22000食品安全管理体系、ISO 50001能源管理体系等。不同的ISO认证体系针对不同的方面,通过制定标准和指南,帮助组织提高管理水平和效率、降低成本和风险、增强市场竞争力。企业可以根据自身需求和目标选择相应的ISO认证体系,通过认证来证明自身符合标准要求并提升客户满意度和信任度。
ISO认证是指经过认证机构对企业的管理制度、质量体系、安全环保等方面进行评估,并能获得ISO认证证书。做ISO认证能帮助企业提高管理和产品质量水平,增强竞争力和市场信誉度。同时,通过认证获得ISO证书,能够增加产品和服务的可信度,有助于向客户、合作伙伴和政府证明企业具备可持续的经营能力。此外,ISO认证要求企业定期进行内部审核和不断改进,能够帮助企业发现问题并及时解决,提高企业绩效和效率。因此,做ISO认证对于企业来说是一个重要的选择,能够为企业带来长期的发展和价值。
 在线咨询


150,000家
企业客户
22年
行业经验
2V1
2对1客户支持