ISO27001认证流程是指一套证明组织信息安全管理体系(ISMS)符合ISO 27001标准要求的程序,也是保障企业信息安全与业务稳定的一项重要步骤。这种认证流程成为了如今信息安全领域受信任、流行的认证之一,同时也是企业展示其信息安全能力和信誉的重要途径。
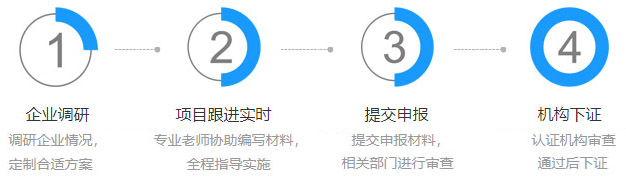
第一步:初步审查
本阶段主要由认证机构进行,企业可以向认证机构申请ISO27001认证的初步审查。初步审查包括对企业的交单材料和组织架构进行评审,如果这些评审结果表现出组织已达到ISO 27001标准的基本要求,就有资格进入第二步骤。
第二步:现场审核
在本阶段,需要由认证机构指派审核员到企业现场进行实地审核,确保企业整个信息安全体系的安全性、完整性和持久性,并深入细节审查ISMS的现实运作情况,并提出建议,以使组织符合ISO 27001标准的要求。如果审核员认为组织符合ISO 27001标准的要求,就可以进入下一步骤。
第三步:发放证书
在经过前两步骤的评审之后,如果审核员和认证机构认为组织符合ISO 27001标准的要求,认证机构将向组织发放ISO 27001认证证书。企业可随时在认证机构网站上查询其认证状态以及认证详细信息。ISO 27001认证证书的持有者可以使用认证机构的认证标识进行宣传,以证明组织在信息安全管理方面取得了显著的成果。
第四步:保持认证
在ISO 27001认证证书发放后,组织需要接受定期的监督审核,以确保其信息安全管理体系(ISMS)始终符合ISO 27001标准的要求。这些审查通常每年进行一次,其中包含月度或季度内部审核以及每年一次的现场审核。如果ISO 27001认证证书的持有者无法在监督审核中通过评审,那么其将需要再次通过完整的ISO 27001认证流程。
在实现ISO 27001的认证过程中,企业需要细致认真地准备,并进行全面、系统地的ISMS设计与执行。持续改进、持续更新管理方法,也是企业在取得ISO 27001认证之后,持续保持认证合规性的关键。 组织应当逐步推进和完善ISMS的运作维护、开发和改进,建立一个信息安全文化,让每个员工都有信息安全意识,从而不断提升企业的信息安全能力与反应能力。
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
ISO认证对企业来说是非常有用的。它不仅能够提高企业的管理能力和生产效率,还能在国际市场上树立企业形象以及获得更多的机会。ISO认证要求企业建立科学化的管理体系,并进行持续改进,从而提高产品和服务的质量,降低生产成本,提高效益和竞争力。同时,ISO认证也能够提高员工的工作素质和职业道德,增强企业对客户和社会的服务能力,更好地满足市场需求。虽然获得ISO认证需要一定的成本和时间投入,但是它能够为企业创造更多的商业机会和提高企业的经济效益。
ISO 9001是一种质量管理体系认证,是全球通用的标准,适用于各种规模的组织。该体系认证旨在帮助组织确立高度有效的管理体系,提高产品和服务的质量,增强客户满意度,并实现经济效益的提升。ISO 9001认证包括从管理、设计、制造、服务等多个方面的要求,涵盖质量保证、员工培训、客户满意度、供应链管理等多个领域,帮助组织建立完善的管理体系,并通过不断改进来提高整个组织的绩效。获得ISO 9001认证不仅可以提高组织的信誉度,而且还能促进国际贸易与合作,使企业更加具有竞争力。
ISO证书是由国际标准化组织(ISO)所认证的。ISO是一个以提高标准化水平为宗旨的非政府国际组织,其总部设在瑞士日内瓦。ISO证书是一个国际认可的质量管理体系认证,它指出公司的业务操作系统已经得到认可,并已通过ISO认证的标准。该证书可以证明一家公司已经满足了国际标准的最高要求,并且有能力提供具有一致品质的产品和服务,从而提升了公司的信誉和竞争力。因此,如果企业想要获得ISO证书,必须通过相关认证机构进行认证。
 在线咨询


150,000家
企业客户
22年
行业经验
2V1
2对1客户支持