ISO27001认证是信息安全管理体系的国际标准,认证对企业信息安全具有重要意义。
ISO27001认证是指通过审核获得的针对企业信息安全管理体系的国际认证,事实上,这是国际公认的信息安全管理体系评估方法之一。这种认证标准不仅具有国际性,而且已被世界各国广泛采用,如果企业获得了ISO27001认证,那么相应的信息保密措施就已得以确立,用户就能够信赖这个企业对于信息的管理能力。
那么,我们需要了解,进行ISO27001认证需要企业付出的费用有多少呢?认证费用大致会涉及以下三个方面:
1. 测试与审核费用
企业在进行ISO27001认证前,需要先进行测试,这是一项必不可少的过程。测试它将测试信息系统中安全状况,通过不断测试,得出信息系统和信息安全状况的分析结果。另外,在测试之后,企业还需要通过外部审核机构的审核,这也需要一定的费用。
2. 系统升级与维护费用
企业在进行ISO27001认证之前,需要对信息系统进行升级以及维护,这也会是比较重要且耗费大量资金的过程。为了满足认证的要求,企业需要更换安全设备,更新安全机制,以及对系统进行维护,这都需要一定的费用。
3. ISO27001认证培训费用
获得ISO27001认证,企业首先必须要排除信息安全管理体系和信息安全体系的漏洞以及不足。为了满足认证要求,企业需要进行内部培训,制定相关的规程、制度、安全管理计划等,这些都需要在培训过程中得到指导,因而,它需要一定的费用。
总而言之,企业在进行ISO27001认证会花费一定的费用,大致范围在十万元以上。但是,企业需要考虑到其获得的好处与回报。认证可以提高企业形象,更好地保障企业以及客户的信息安全,提高客户信任度,从而增加客户粘性,带来更多的利润和价值。
结论:
我们可以总结,ISO27001认证,费用在十万元以上。认证对企业信息安全具有重大意义,可以提高企业的形象和可信度,并具有更多的回报和收益。因而,企业在进行ISO27001认证时,必须认真对待,申报过程中需要花费大量资金,如果质量不能保障,这样的费用是得不到回报的,所以,企业应该在认证之前,认真考虑,对认证机构和相关的资源进行一定的评估,在申请之前做好一定的准备工作。
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
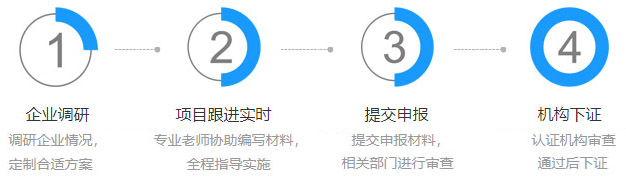
ISO 9000认证是一种国际标准,旨在确保产品和服务符合客户的质量要求。虽然该认证的投资较高,但它具有许多好处。首先,ISO认证为企业提供了有个质量管理框架,以确保质量持续改善。其次,认证可以提高企业的声誉和可信度,进而增加客户信任度和市场份额。第三,ISO认证可以增强企业与供应商之间的关系,并有助于确保供应链中的质量标准。综上所述,ISO认证不仅有益于提高产品和服务质量,还有助于企业增强竞争力和市场份额,值得投资。
ISO认证的时间取决于所需认证的标准和企业自身的准备情况。通常情况下,认证流程需要3个月到1年时间。在此期间,企业需要进行溯源调查,制定相关文件和制度,并进行内外审计。通过认证后,持续改进和更新审核是必要的,定期进行监督审核和更新审核,以便保持认证资格。在这方面,需根据情况而定,不过通常建议企业在取得ISO认证的同时,也要保持持续改进的努力,以不断提升其管理水平和市场竞争力。
ISO认证是指经过认证机构对企业的管理制度、质量体系、安全环保等方面进行评估,并能获得ISO认证证书。做ISO认证能帮助企业提高管理和产品质量水平,增强竞争力和市场信誉度。同时,通过认证获得ISO证书,能够增加产品和服务的可信度,有助于向客户、合作伙伴和政府证明企业具备可持续的经营能力。此外,ISO认证要求企业定期进行内部审核和不断改进,能够帮助企业发现问题并及时解决,提高企业绩效和效率。因此,做ISO认证对于企业来说是一个重要的选择,能够为企业带来长期的发展和价值。
 在线咨询


150,000家
企业客户
22年
行业经验
2V1
2对1客户支持