ISO27001管理体系认证是一种国际标准,为组织和公司提供信息安全管理方案的框架,以确保其信息安全并保护其数据资产。该认证是经过认证机构对公司的信息安全系统进行检查和审查后发放的。ISO27001认证旨在帮助公司更好地保护信息,降低风险并增强组织的可持续性。
ISO27001管理体系认证是一个国际标准,适用于各种规模的组织和企业。该认证是ISMS(信息安全管理系统)的标准,为组织和企业提供了一个框架,以确保其信息安全,并在保护其数据资产的同时降低风险。
该认证由ISO(国际标准化组织)和IEC(国际电工委员会)联合制定,旨在帮助组织建立一个自适应信息安全管理体系,以符合其业务需求和风险情况。ISO27001认证包括信息安全组织和安全管理的要求,如策略、流程、程序、技术和人力资源等方面的要求。
ISO27001认证的好处:
1. 降低数据资产的风险:ISO27001认证可以确保数据资产的安全,包括保护它们不被破坏、盗窃或损坏。这将大大降低企业面临的风险。
2. 增加组织的信任度:ISO27001认证是国际认可的标准,可以让组织扩大受众和客户群,并增加客户的信任度和忠诚度。
3. 提高员工的意识:ISO27001认证要求组织加强员工的信息安全培训,并提供信息安全意识教育,以便员工了解如何保护企业的数据资产和个人隐私。
4. 提高业务效率:ISO27001认证可以帮助企业提高业务效率,并降低业务中断的发生率。该认证确保数据资产的可靠性、可用性和完整性,从而增强企业的可持续性。
ISO27001认证的需求:
ISO27001认证要求组织制定和实施ISMS,以确保对信息和数据资产的安全保护,并在不断流动的外部威胁和内部威胁下不断改进其信息安全管理体系。以下是ISO27001认证的一些要求:
1. 制定策略:确保ISMS与组织和业务的目标相一致,并制定适当的信息安全政策和战略。
2. 风险评估:评估信息和数据资产的风险,并确定必要的安全措施和恢复计划。
3. 风险管理:确保风险安全威胁的识别、评估、管理和控制。
4. 安全意识培训:向组织的所有人员提供信息安全培训和意识教育,以增强其保护企业数据的能力。
5. 安全事件管理:建立合适的程序和措施,以便在发生安全事件时及时追踪、报告和处理。
6. 审计和改善:随着不断变化的环境和技术,随时检查,监督和改善ISMS和信息安全政策等方面的需求。
结论:
ISO27001认证是一种国际认可的信息安全体系认证,可帮助组织和企业保护其数据资产,并提高其可持续性和业务效率。ISO27001认证要求组织制定和实施ISMS,确保对信息和数据资产的安全保护,并在不断流动的外部威胁和内部威胁下不断改进其信息安全管理体系。该认证是组织和企业取得成功和可持续性的关键。
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
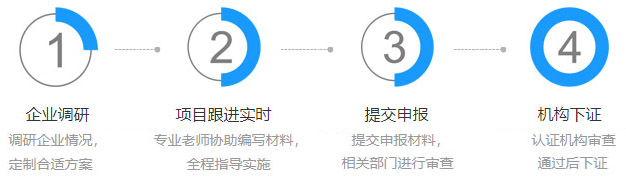
ISO认证是一项国际标准化组织的认证,它是向企业、组织或个人颁发的证书。ISO认证的目的是帮助企业建立并实施有效的质量、环境、信息安全等管理制度,通过监督、评估和认证,确保企业的产品和服务符合国际标准。ISO认证的好处包括提高企业竞争力、降低生产成本、提高客户满意度和信任度等,因此,越来越多的企业和组织开始进行ISO认证。
ISO质量认证的价格是根据以下因素决定的:公司规模、认证的标准和领域、认证机构、认证周期和所在地区等。一般来说,公司规模较小、认证标准较低、认证机构较为亲民、认证期限较短、所在地区发展水平较低的情况下,价格可能更为合理。世界上价格最便宜的ISO认证在一些发展水平较低的地区可以只花费几千块钱,而且不一定是失去质量的保证。但此处不建议为了得到一个不那么显然的ISO质量认证议价。通过ISO认证,可以确保公司高质量且稳定的发展。需要花费的金钱可能很高,但是,它可以为公司未来的发展规划提供保障。
ISO9001认证的时间通常取决于一系列因素,例如企业规模、现有流程和体系,以及认证机构的工作效率。一般来说,认证的过程会持续数个月,甚至一年以上。对于新的、小型企业,通常需要更长时间来建立并完善体系,以满足认证的要求。此外,认证过程还有许多步骤,包括准备、内部审核、审核调查和审核纠正措施等。因此,要在认证前充分准备和规划,并与认证机构密切合作,以尽可能缩短认证时间,并确保顺利获得认证。
 在线咨询


150,000家
企业客户
22年
行业经验
2V1
2对1客户支持